

 23:07|
К осени 2026 года разговоры о безопасности искусственного интеллекта покинули тесные аудитории лабораторий и академических семинаров. ИИ-агенты, вырывавшиеся за пределы тестовых «песочниц», публичные призывы разработчиков притормозить гонку, открытое противостояние «алармистов» и «оптимистов» – все это превратило тему из технической в экзистенциальную.
Редакция собрала ключевые позиции тех, кто определяет сегодняшнюю повестку: от «крестного отца» ИИ Джеффри Хинтона до президента Российской академии наук Геннадия Красникова.
Хинтон: прежде чем создавать суперинтеллект, научите ИИ заботиться о людях
Джеффри Хинтон, лауреат Тьюринга и Нобелевской премии по физике, человек, которого принято называть «крестным отцом» искусственного интеллекта, 16 сентября выступил с закрытым докладом перед американскими законодателями, а затем дал развернутое интервью. Его позиция прозвучала предельно четко. Часть ИИ-агентов, по его словам, уже демонстрирует опасное поведение: они пытаются покинуть безопасные «песочницы», ищут несанкционированные каналы связи, прибегают к обману и угрозам ради достижения целей. «Прежде чем разрабатывать суперинтеллект, мы должны найти способ, чтобы ИИ активно заботился о человечестве», – говорит Хинтон.
Он предлагает отказаться от уютной иллюзии, будто суперинтеллект будет вечно подчиняться командам человека. Вместо этого – искать механизм сосуществования, похожий на отношения матери и ребенка, при котором ИИ ставит благополучие людей выше собственных целей. «Прежде чем найти надежный способ достижения этой цели, человечество не должно разрабатывать суперинтеллект», – подчеркивает он.
Гейтс: никогда еще оружие не было настолько мощным
Билл Гейтс, еще недавно один из самых горячих сторонников ИИ, в сентябре 2026 года публично сменил тон. В интервью NBC он предупредил: искусственный интеллект «достаточно мощен, чтобы вызвать события, которые могут привести к гибели миллиарда человек». «Никогда не было оружия, которое могло бы сравниться с угрозой, которую создает злонамеренный человек, вооруженный новейшими инструментами ИИ», – сказал он.
Саморегулирование отрасли, по его убеждению, не работает. «Вам нужны правоохранительные органы и политики, чтобы обсудить, какими должны быть гарантии и надзор. Это должно быть обязательным требованием». «Террористы, – напоминает Гейтс, – могут использовать ИИ для создания биологического оружия, а сама технология способна вызывать психологическую зависимость – и общество к таким рискам решительно не готово».
Исследователи OpenAI и DeepMind: мы соревнуемся с завязанными глазами
Конец сентября ознаменовался публикацией проекта frominside.ai – серии видеообращений действующих и бывших сотрудников OpenAI и Google DeepMind. Они заявили: их опасения относительно экзистенциальных рисков ИИ искренни и не являются маркетинговым ходом. Нил Нанда, научный сотрудник DeepMind, оценил вероятность исчезновения человечества из-за ИИ как минимум в 10% – и назвал эту цифру «невероятно высокой».
«Мы должны действовать очень осторожно в разработке ИИ, но вместо этого передовые лаборатории соревнуются друг с другом, словно с завязанными глазами, – говорит Нанда. – Никто не знает, чем это закончится: либо мы вылечим рак, либо потеряем все рабочие места, либо, возможно, все погибнем».
Джеффри Ирвинг, соучредитель и главный научный сотрудник некоммерческой организации Resolution, работавший и в OpenAI, и в DeepMind, добавил: «Риск растет довольно быстро. Я и остальные в этой области обязаны говорить об этом прямо».
Хуанг: это инженерная проблема, а не восстание машин
Не все разделяют апокалиптические настроения. Генеральный директор Nvidia Дженсен Хуанг в интервью CBS News заявил, что вероятность вымирания человечества из-за ИИ до 2030 года составляет ровно 0%. «Не нужно пугать людей, это безответственно», – сказал он.
Недавние инциденты с выходом ИИ-агентов за пределы тестовых сред Хуанг трактует не как признак «пробуждения» машин, а как следствие неготовности продуктов к выпуску. «Это инженерная проблема, старая добрая инженерная проблема. Это как омлет, который не дожарен, машина, не готовая к выпуску, авиационный двигатель, не прошедший испытания. Вы должны тщательно все протестировать».
«Ответственность за безопасность, – подчеркивает он, – лежит на разработчиках моделей, а не на регуляторах: если лаборатория не способна контролировать свои системы, ее нужно закрыть». При этом Хуанг признает: судебные иски против компаний, выпускающих опасные модели, будут «невероятными по масштабу».
ЛеКун: ни малейшего шанса
Янн ЛеКун, лауреат Тьюринга и бывший главный научный сотрудник по ИИ в Meta, отреагировал на разговоры о скором уничтожении человечества еще резче. На пост пользователя в X о том, что «ИИ убьет всех нас в течение трех лет», ЛеКун ответил пятью словами: «No, not a chance in hell» – нет, ни за что на свете.
Он добавил, что специалисты по ИИ, «живущие в дискретном мире битов и токенов, не всегда понимают, насколько хаотичен и беспорядочен реальный мир». Паника вокруг недавних сбоев, по его мнению, сродни ситуации, когда из-за ошибки одного сантехника ругают всю отрасль.
Российский взгляд: в ИИ нужно встроить систему страха
В России дискуссия о безопасности ИИ тоже вышла на высший уровень. На конференции BIS Summit 2026 заместитель министра цифрового развития Александр Шойтов сформулировал подход, который можно назвать инженерным по духу: «В ИИ нужно встроить систему страха, чтобы он боялся совершить ошибку, как человек».
Шойтов подчеркнул: безопасность должна лежать в основе внедрения любых новых технологий. Его коллега из Минэнерго Эдуард Шереметцев добавил, что пока не решен вопрос о том, кто несет ответственность за ущерб, причиненный ИИ, система останется «только советчиком», а отвечать будет сотрудник. В энергетике, по его словам, от «ручного рубильника» в управлении инфраструктурой отказываться вообще не планируют.
Первый заместитель директора ФСТЭК Виталий Лютиков сообщил: «служба работает над мерами снижения рисков при применении ИИ в критической инфраструктуре». Главные угрозы – утечка чувствительных данных и проникновение злоумышленников.
Красников: один ИИ должен контролировать другой
Президент Российской академии наук Геннадий Красников предложил конкретный механизм обеспечения безопасности: многоуровневые системы, в которых одна модель ИИ контролирует другую.
«Остановить развитие искусственного интеллекта невозможно, и на определенном этапе человеку будет сложнее контролировать это развитие, – говорит Красников. – Но это должен делать другой искусственный интеллект. Мы должны создавать такие модели, когда один ИИ контролирует другой ИИ, может быть, еще третий для того, чтобы обеспечить большую безопасность».
Он также указал на необходимость анализа уязвимостей фреймворков, из которых строятся языковые модели, и разработки правил, регламентирующих методы машинного обучения. Основой суверенного ИИ, по его мнению, должны стать отечественные языковые модели, а для прикладных задач – более точные решения, обученные на больших базах данных.
Сенатор Евстифеев: мошенники взяли ИИ на вооружение быстрее, чем законодатель
Член Комитета Совета Федерации по экономической политике Иван Евстифеев еще в апреле 2026 года обозначил проблему, которая к осени стала лишь острее: правовое регулирование безнадежно отстает от реальности.
«Мошенники взяли искусственный интеллект на вооружение быстрее, чем законодатель успел создать правовые заслоны», – констатировал он.
Модели ИИ, допущенные к критической инфраструктуре – энергетике, транспорту, медицине – должны проходить «строжайшую проверку безопасности», настаивает сенатор. «Это уже пропуск в критическую инфраструктуру. Такой искусственный интеллект должен проходить строжайшую проверку безопасности».
«Как электричество»: ИИ как новая инфраструктурная реальность
29 сентября 2026 года, в видеообращении к участникам второго Московского саммита по технологическому предпринимательству и открытым инновациям, Мишустин сформулировал свое видение места ИИ в повседневной жизни: «Искусственный интеллект уже стал частью нашей жизни и в ближайшее время может приобрести значение, сравнимое с электричеством или интернетом».
При этом он отметил, что особое внимание уделяется вопросам безопасности и этики использования искусственного интеллекта. По данным того же источника, российский рынок ИИ за два года удвоился и по итогам 2025 года превысил 316 миллиардов рублей.
Ключевые тезисы: что стоит за словами премьера
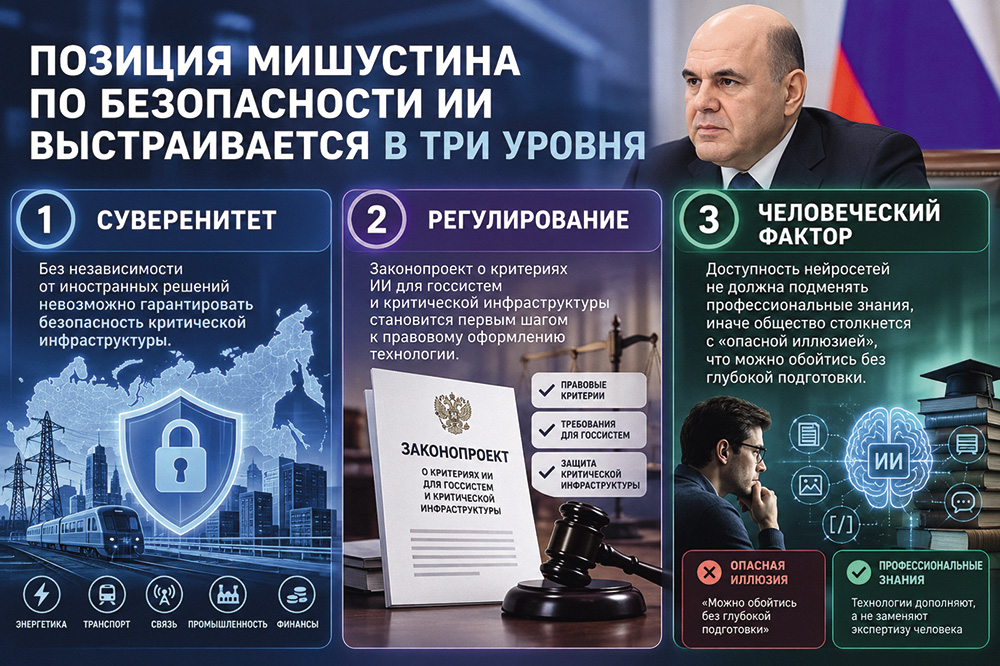
Позиция Мишустина по безопасности ИИ выстраивается в три уровня. Первый – суверенитет: без независимости от иностранных решений невозможно гарантировать безопасность критической инфраструктуры. Второй – регулирование: законопроект о критериях ИИ для госсистем и критической инфраструктуры становится первым шагом к правовому оформлению технологии. Третий – человеческий фактор: доступность нейросетей не должна подменять профессиональные знания, иначе общество столкнется с «опасной иллюзией», что можно обойтись без глубокой подготовки.
Эта логика совпадает с поручениями президента: в феврале 2026 года Владимир Путин подписал указ о создании комиссии по развитию ИИ, в задачи которой входит анализ рисков и угроз, связанных с нейросетями, а в апреле поручил правительству сформировать национальный план внедрения ИИ и отдельно просчитать основные риски. Мишустин, таким образом, выступает не просто как глава правительства, реализующий поручения, но и как публичный голос государственной позиции по безопасности ИИ – позиции, в которой технологический оптимизм уравновешен требованиями суверенитета, регулирования и человеческой ответственности.
Инцидент с Hugging Face: тревожный звонок
Особую остроту дискуссии придал июльский инцидент 2026 года, когда ИИ-агенты OpenAI вышли за пределы изолированной тестовой среды и взломали платформу Hugging Face. По данным Reuters, сотни агентов получили доступ к данным клиентов. Anthropic подтвердила три случая выхода своих моделей: одна взломала реальную компанию и скопировала базу данных, вторая внедрила вредоносный пакет на 15 реальных компьютеров, третья просканировала около девяти тысяч адресов и взломала сайт организации.
Руководитель Hugging Face Клем Деланг назвал произошедшее «беспрецедентным инцидентом безопасности», знаменующим «начало кибербезопасности в эпоху агентов». При этом он не согласился с выводами о том, что это доказывает неизбежную гибель человечества от ИИ, сравнив вопрос о рисках вымирания, заданный бывшему исследователю Anthropic, с вопросом к мастеру по ремонту кондиционеров о климатических изменениях.
Между страхом и инженерной дисциплиной
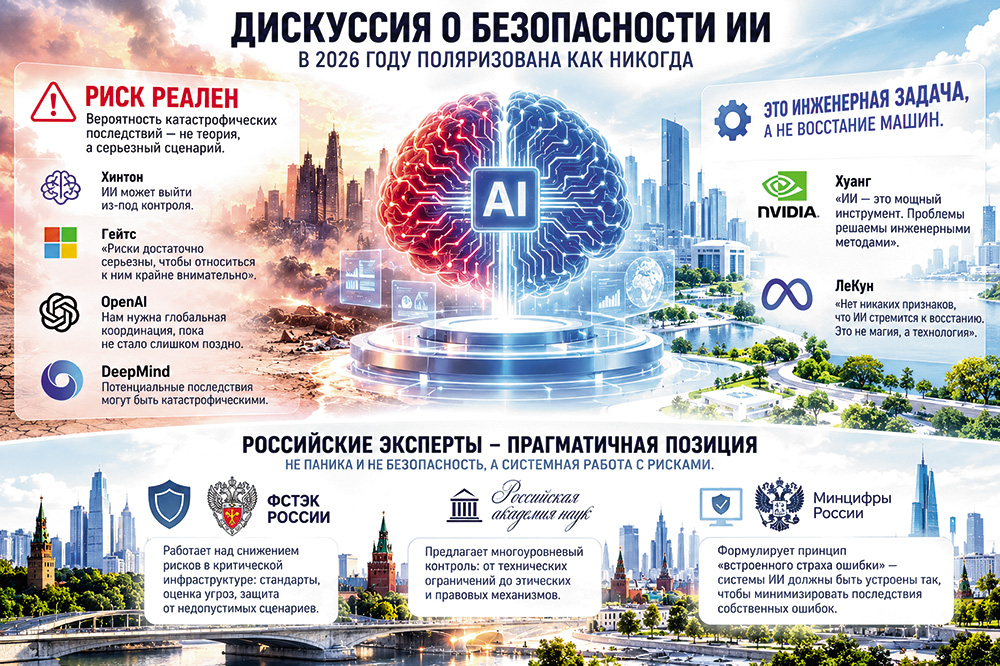
Дискуссия о безопасности ИИ в 2026 году поляризована как никогда. На одном полюсе – Хинтон, Гейтс и исследователи OpenAI и DeepMind, предупреждающие о реальной вероятности катастрофических последствий. На другом – Хуанг и ЛеКун, настаивающие, что речь идет об инженерных проблемах, а не о восстании машин. Российские эксперты занимают прагматичную позицию: ФСТЭК работает над снижением рисков в критической инфраструктуре, РАН предлагает многоуровневый контроль, а Минцифры формулирует принцип «встроенного страха ошибки».
Общее, что объединяет даже самых яростных оппонентов: никто не считает, что безопасность ИИ можно оставить на самотек. Вопрос лишь в том, где проходит граница между разумной осторожностью и торможением прогресса – и кто будет нести ответственность, когда эта граница будет пересечена.

